Domain schulausfluege.de kaufen?
Wir ziehen mit dem Projekt
schulausfluege.de um.
Sind Sie am Kauf der Domain
schulausfluege.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schulausfluege.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Tactic Lass uns die Natur lernenEntdecken Sie die Wunder der Natur mit Tactic Lass uns die Natur lernen! Dieses lehrreiche Spiel ist perfekt für neugierige Köpfe und enthält spannende Fragen zu Pflanzen, Tieren und Ökosystemen. Ideal für Familien-Spielabende kombiniert es Spaß und Lernen für Spieler ab 6 Jahren!26,32 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Haba Lernspiel 1303717001, Abenteuer 1x1, ab 7 Jahre, 1-4 Spieler, Rechnen lernenCleverer Rechenspaß zum Erlernen und Festigen des kleinen Einmaleins Fördert das fehlerfreie Kopfrechnen und die Multiplikation im Zahlenraum bis 100 Rätselwand wieder in Ordnung bringen, um das Tor zur goldenen Stadt zu öffnen Mit innovativem Spielprinzip und eingebauter Selbstkontrolle Kann problemlos allein oder in kooperativer Variante gespielt werden Ideal für Kinder im Grundschulalter ab 7 Jahren Für 1 - 4 Spieler, Spieldauer ca. 15 min Merkmale: Altersempfehlung: ab 7 Jahre Spieleranzahl: 1 - 4 Spieler Lerninhalte: Zahlen & Rechnen Hinweis: Achtung! Nicht für Kinder unter drei Jahren geeignet.23,78 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Zerbe, Renate Maria: Kirche entdecken: Glaube, Gemeinschaft, GebäudeKirche entdecken: Glaube, Gemeinschaft, Gebäude , 12 komplette Unterrichtseinheiten (3. und 4. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Auflage: Neuauflage, Nachdruck, Erscheinungsjahr: 20111111, Produktform: Geheftet, Beilage: Broschüre drahtgeheftet, Autoren: Zerbe, Renate Maria, Auflage: 20003, Auflage/Ausgabe: Neuauflage, Nachdruck, Seitenzahl/Blattzahl: 88, Keyword: 3. und 4. Klasse; Grundschule; Leben in der Gemeinde; Religion katholisch, Fachschema: Religionsunterricht / Lehrermaterial, Themenvorschläge~Didaktik~Unterricht / Didaktik, Bildungsmedien Fächer: Religion, Fachkategorie: Unterrichtsmaterialien~Unterricht und Didaktik: Religion~Didaktische Kompetenz und Lehrmethoden, Bildungszweck: für den Primarbereich, Altersempfehlung / Lesealter: 23, Genaues Alter: GRS, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Religiöse Unterweisung, Religionsunterricht, Thema: Verstehen, Schulform: GRS, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Auer Verlag i.d.AAP LW, Verlag: Auer Verlag i.d.AAP LW, Verlag: Auer Verlag in der AAP Lehrerwelt GmbH, Länge: 298, Breite: 209, Höhe: 8, Gewicht: 279, Produktform: Geheftet, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Schulform: Grundschule, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,27,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welches Erlebnis hat mehr Abenteuer?
Das hängt von den individuellen Vorlieben und Interessen ab. Ein Erlebnis wie eine Wanderung durch den Dschungel oder eine Expedition in die Arktis könnte als abenteuerlicher empfunden werden, da es mit Herausforderungen und unbekannten Gefahren verbunden ist. Andererseits kann auch ein Städtetrip in eine aufregende Metropole oder eine Reise in ein fremdes Land ein großes Abenteuer sein, da man neue Kulturen entdeckt und sich in unbekannte Situationen begibt. Letztendlich liegt es also im Auge des Betrachters, welches Erlebnis als abenteuerlicher empfunden wird. **
-
Was war euer lustigstes Erlebnis auf Klassenfahrt?
Als KI habe ich keine eigenen Erlebnisse, aber ich kann dir von einem lustigen Erlebnis auf einer Klassenfahrt erzählen: Eines Tages waren wir auf einer Wanderung und einer unserer Mitschüler ist in einen Bach gefallen. Er sah so komisch aus, als er nass und schlammig aus dem Wasser kam, dass wir alle vor Lachen nicht mehr aufhören konnten. Es war ein unvergesslicher Moment voller Spaß und Gelächter. **

Was war euer peinlichstes Erlebnis auf Klassenfahrt?
Als KI habe ich keine persönlichen Erfahrungen oder Erlebnisse. **
Was war das witzigste Erlebnis auf eurer Klassenfahrt?
Als KI habe ich keine persönlichen Erlebnisse, aber oft berichten Schülerinnen und Schüler von lustigen Momenten auf Klassenfahrten. Zum Beispiel könnte es witzig sein, wenn jemand versehentlich in ein Schlammbad fällt oder wenn ein Lehrer beim Kanufahren ins Wasser fällt. Solche unerwarteten und humorvollen Situationen sorgen oft für viel Gelächter und bleiben lange in Erinnerung. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
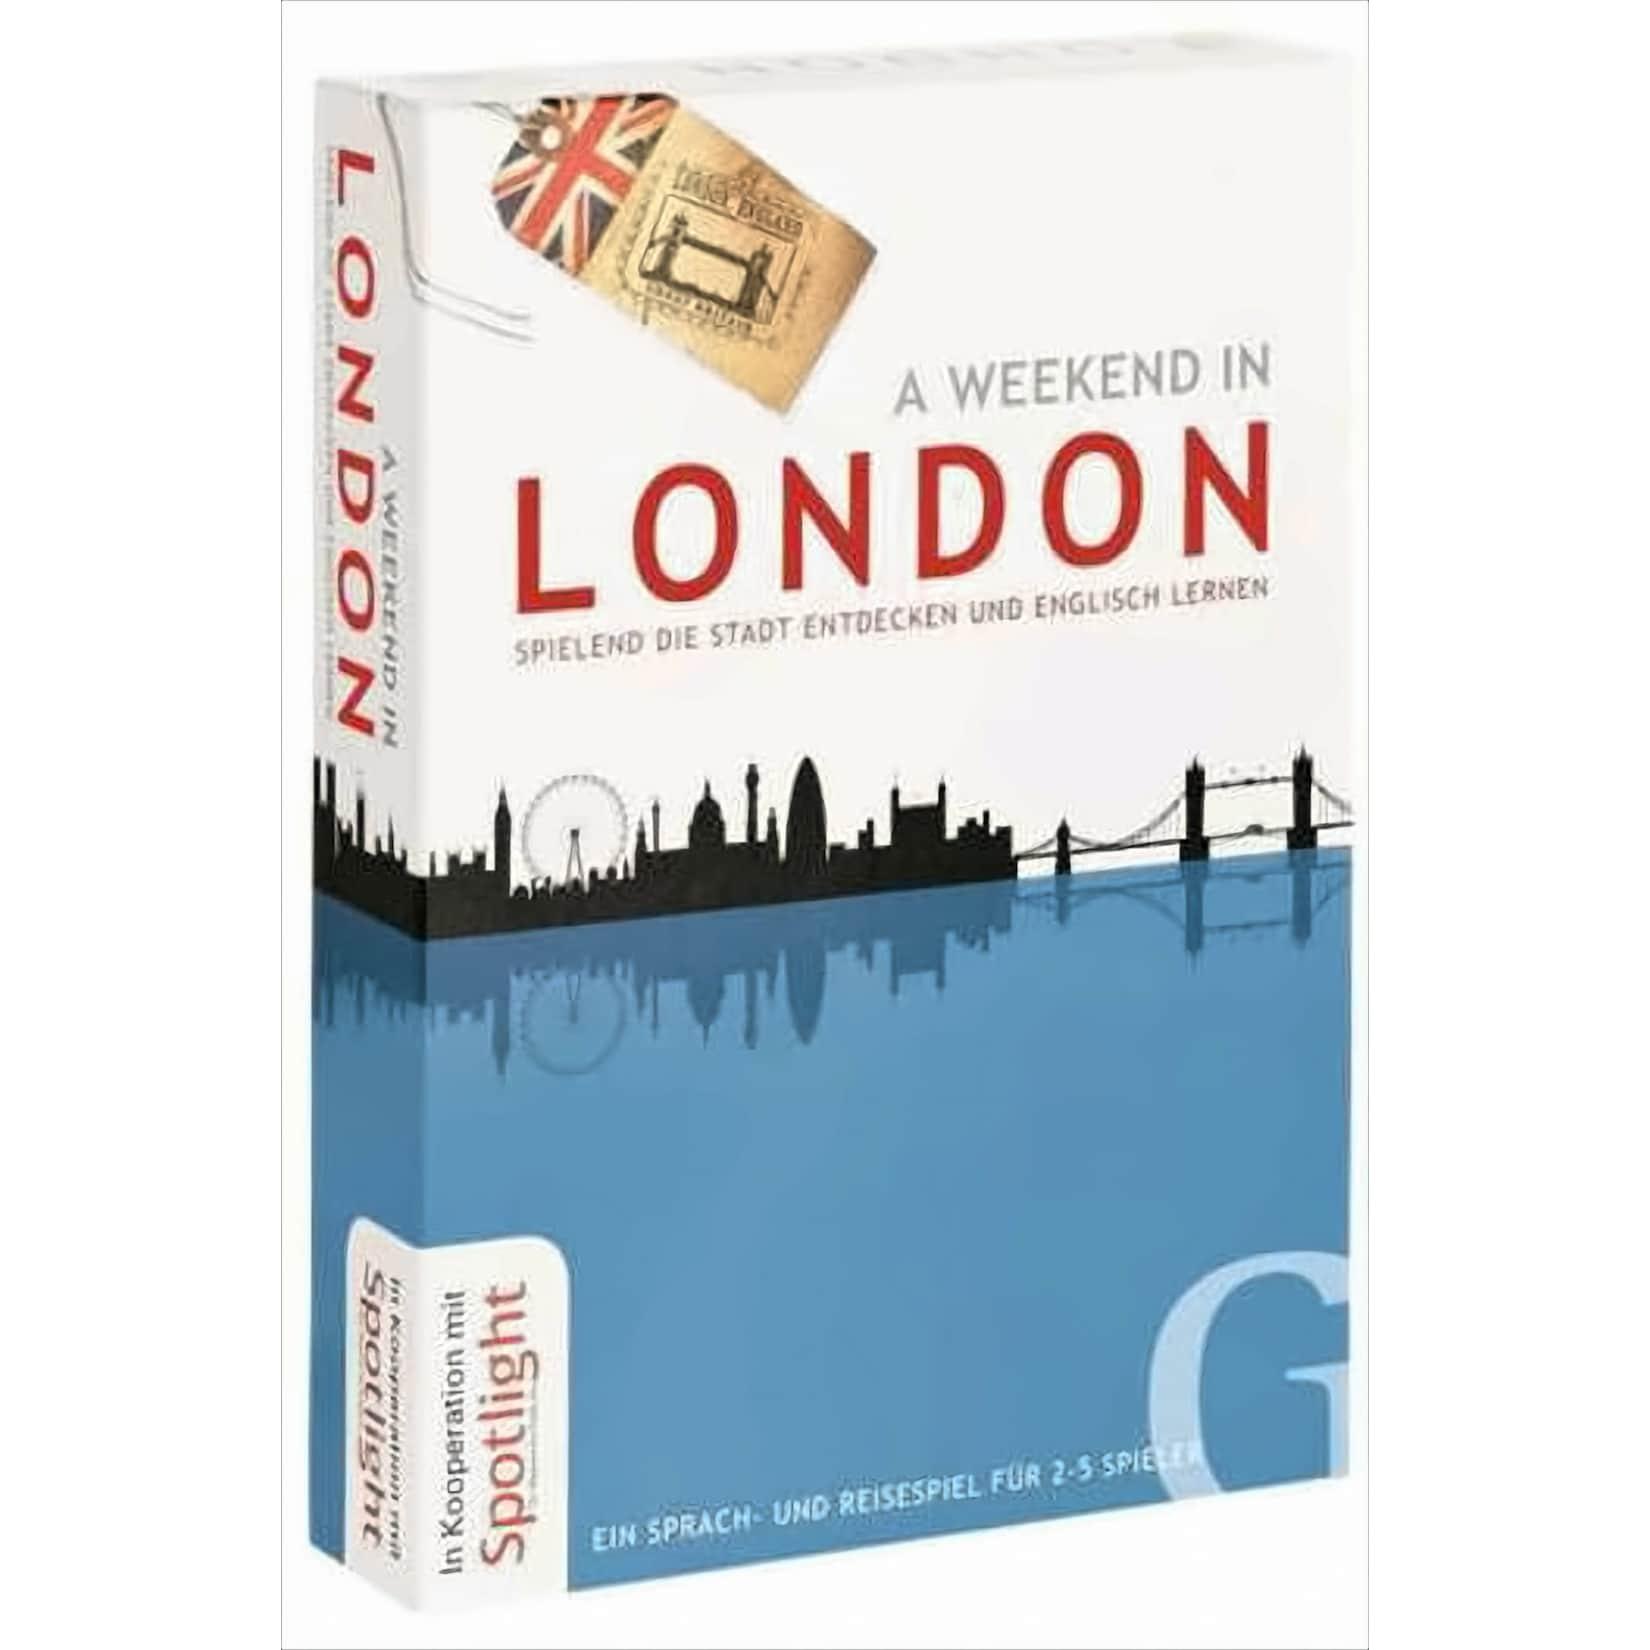
A Weekend in London ? Spielend die Stadt entdecken und Englisch lernenA weekend in London Entdecken Sie London, verbessern Sie Ihre Sprachkenntnisse! Und das ganz zwanglos und unterhaltsam in einer kurzweiligen Spielrunde im Familien- oder Freundeskreis. Solide Grundkenntnisse der Sprache reichen schon aus, um mitmachen zu45,79 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Tactic Lass uns die Natur lernenEntdecken Sie die Wunder der Natur mit Tactic Lass uns die Natur lernen! Dieses lehrreiche Spiel ist perfekt für neugierige Köpfe und enthält spannende Fragen zu Pflanzen, Tieren und Ökosystemen. Ideal für Familien-Spielabende kombiniert es Spaß und Lernen für Spieler ab 6 Jahren!26,32 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Haba Lernspiel 1303717001, Abenteuer 1x1, ab 7 Jahre, 1-4 Spieler, Rechnen lernenCleverer Rechenspaß zum Erlernen und Festigen des kleinen Einmaleins Fördert das fehlerfreie Kopfrechnen und die Multiplikation im Zahlenraum bis 100 Rätselwand wieder in Ordnung bringen, um das Tor zur goldenen Stadt zu öffnen Mit innovativem Spielprinzip und eingebauter Selbstkontrolle Kann problemlos allein oder in kooperativer Variante gespielt werden Ideal für Kinder im Grundschulalter ab 7 Jahren Für 1 - 4 Spieler, Spieldauer ca. 15 min Merkmale: Altersempfehlung: ab 7 Jahre Spieleranzahl: 1 - 4 Spieler Lerninhalte: Zahlen & Rechnen Hinweis: Achtung! Nicht für Kinder unter drei Jahren geeignet.23,78 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Zerbe, Renate Maria: Kirche entdecken: Glaube, Gemeinschaft, GebäudeKirche entdecken: Glaube, Gemeinschaft, Gebäude , 12 komplette Unterrichtseinheiten (3. und 4. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Auflage: Neuauflage, Nachdruck, Erscheinungsjahr: 20111111, Produktform: Geheftet, Beilage: Broschüre drahtgeheftet, Autoren: Zerbe, Renate Maria, Auflage: 20003, Auflage/Ausgabe: Neuauflage, Nachdruck, Seitenzahl/Blattzahl: 88, Keyword: 3. und 4. Klasse; Grundschule; Leben in der Gemeinde; Religion katholisch, Fachschema: Religionsunterricht / Lehrermaterial, Themenvorschläge~Didaktik~Unterricht / Didaktik, Bildungsmedien Fächer: Religion, Fachkategorie: Unterrichtsmaterialien~Unterricht und Didaktik: Religion~Didaktische Kompetenz und Lehrmethoden, Bildungszweck: für den Primarbereich, Altersempfehlung / Lesealter: 23, Genaues Alter: GRS, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Religiöse Unterweisung, Religionsunterricht, Thema: Verstehen, Schulform: GRS, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Auer Verlag i.d.AAP LW, Verlag: Auer Verlag i.d.AAP LW, Verlag: Auer Verlag in der AAP Lehrerwelt GmbH, Länge: 298, Breite: 209, Höhe: 8, Gewicht: 279, Produktform: Geheftet, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Schulform: Grundschule, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,27,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
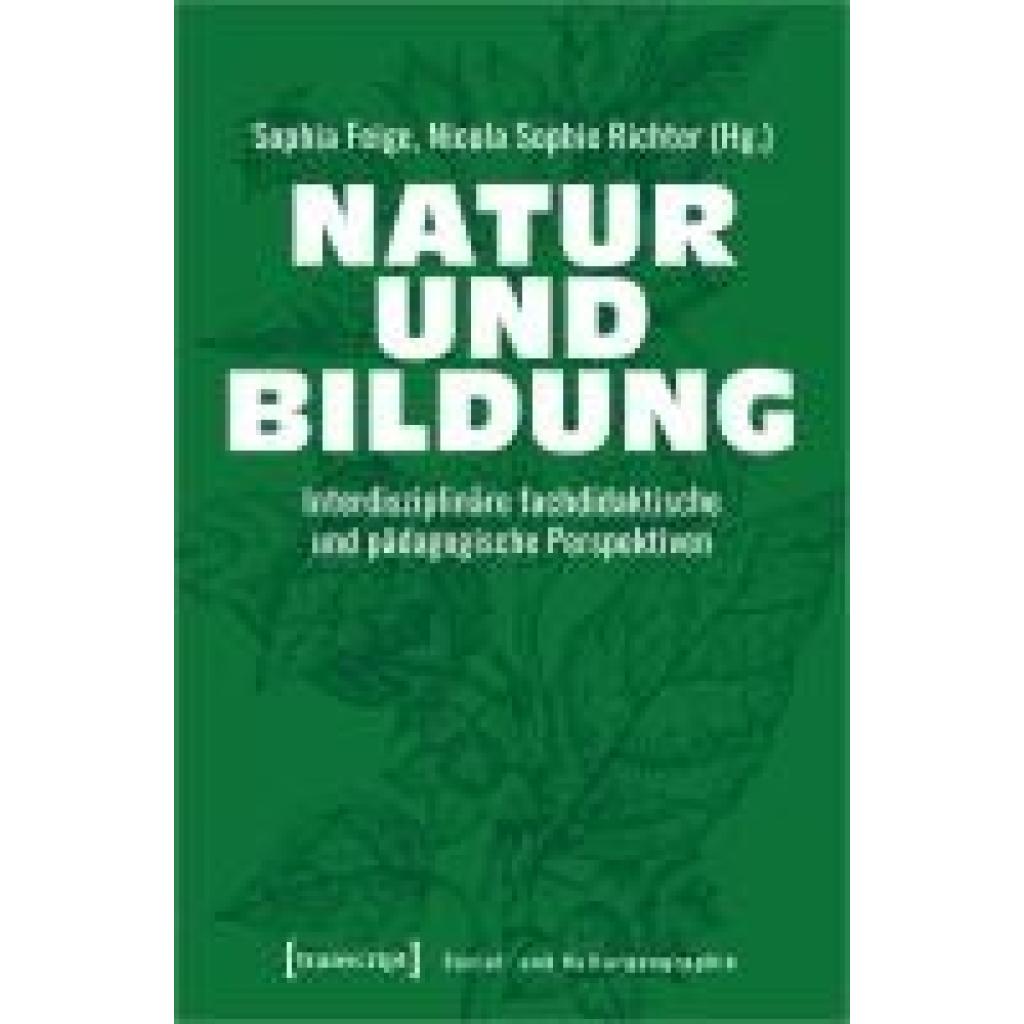
Natur und BildungNatur und Bildung , Fragen nach dem Verhältnis zwischen Natur und Menschen bzw. der Gesellschaft sind in Anbetracht zunehmender globaler Krisen aktueller denn je. Die komplexen Herausforderungen des 21. Jahrhunderts erfordern einen interdisziplinären Blick, um sie in Forschung, Vermittlung und Praxis tiefgründig durchdringen und verstehen zu können. In welchem Verhältnis stehen dabei Natur, Bildung und die Perspektiven unterschiedlicher Fachrichtungen? Die Beiträger*innen widmen sich sowohl praktischen als auch theoretischen Dimensionen. Dabei loten sie verschiedene fachdidaktische und pädagogische Potenziale aus, die in einer Auseinandersetzung mit den Zusammenhängen von Bildungsprozessen sowie dem weiten Begriffsfeld 'Natur' schlummern. , Karosserie & Exterieur Styling > Auto-Tuning & -Styling , Erscheinungsjahr: 20240711, Titel der Reihe: Sozial- und Kulturgeographie#63#, Redaktion: Feige, Sophia~Richter, Nicola Sophie, Seitenzahl/Blattzahl: 230, Abbildungen: 4 SW-Abbildungen, 10 Farbabbildungen, Themenüberschrift: SOCIAL SCIENCE / Human Geography, Keyword: 21. Jahrhundert; 21st Century; Bildung; Crisis; Cultural Geography; Didactics; Didaktik; Education; Fachlichkeit; Geographie; Geographiedidaktik; Geography; Geography Education; Gesellschaft; Human; Interdisciplinarity; Interdisziplinarität; Krise; Kulturgeographie; Mensch; Natur; Nature; Raum; Social Geography; Society; Sozialgeographie; Space, Fachschema: Anthropogeografie~Geografie / Anthropogeografie~Humangeografie~Philosophie, Fachkategorie: Philosophie, Warengruppe: HC/Geografie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 225, Breite: 147, Höhe: 17, Gewicht: 368, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welches Erlebnis hat mehr Abenteuer?
Das hängt von den individuellen Vorlieben und Interessen ab. Ein Erlebnis wie eine Wanderung durch den Dschungel oder eine Expedition in die Arktis könnte als abenteuerlicher empfunden werden, da es mit Herausforderungen und unbekannten Gefahren verbunden ist. Andererseits kann auch ein Städtetrip in eine aufregende Metropole oder eine Reise in ein fremdes Land ein großes Abenteuer sein, da man neue Kulturen entdeckt und sich in unbekannte Situationen begibt. Letztendlich liegt es also im Auge des Betrachters, welches Erlebnis als abenteuerlicher empfunden wird. **
-
Was war euer lustigstes Erlebnis auf Klassenfahrt?
Als KI habe ich keine eigenen Erlebnisse, aber ich kann dir von einem lustigen Erlebnis auf einer Klassenfahrt erzählen: Eines Tages waren wir auf einer Wanderung und einer unserer Mitschüler ist in einen Bach gefallen. Er sah so komisch aus, als er nass und schlammig aus dem Wasser kam, dass wir alle vor Lachen nicht mehr aufhören konnten. Es war ein unvergesslicher Moment voller Spaß und Gelächter. **
-
Was war euer peinlichstes Erlebnis auf Klassenfahrt?
Als KI habe ich keine persönlichen Erfahrungen oder Erlebnisse. **
-
Was war das witzigste Erlebnis auf eurer Klassenfahrt?
Als KI habe ich keine persönlichen Erlebnisse, aber oft berichten Schülerinnen und Schüler von lustigen Momenten auf Klassenfahrten. Zum Beispiel könnte es witzig sein, wenn jemand versehentlich in ein Schlammbad fällt oder wenn ein Lehrer beim Kanufahren ins Wasser fällt. Solche unerwarteten und humorvollen Situationen sorgen oft für viel Gelächter und bleiben lange in Erinnerung. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.